
RGPD en EHPAD : quelle obligations pour votre établissement ?

Le RGPD en EHPAD impose aux établissements un ensemble d’obligations concrètes : tenir un registre des traitements, désigner un délégué à la protection des données, sécuriser les données de santé des résidents et garantir leurs droits d’accès et de rectification. Avant de publier la moindre photo, pensez aussi à sécuriser vos échanges avec les familles grâce à un blog ehpad privé conçu pour ce cadre. Cet article détaille, étape par étape, ce que la direction doit mettre en place pour assurer la conformité au RGPD en EHPAD.
Quelles sont les obligations réglementaires d’un EHPAD en matière de RGPD ?
 Un EHPAD traite quotidiennement des informations personnelles sensibles : dossiers médicaux, informations sur les pathologies, coordonnées des familles, informations bancaires pour la facturation, parfois même des images des résidents, qu’il convient de garantir contre tout usage inapproprié.
Le RGPD en EHPAD s’applique à l’ensemble de ces opérations, dès lors que l’établissement collecte, stocke ou transmet des informations permettant d’assurer l’identification d’une personne physique.
Contrairement à une entreprise classique, un EHPAD manipule majoritairement des informations de santé, considérées comme une catégorie particulière au sens de l’article 9 du RGPD.
Ce statut impose un niveau de sécurité renforcé et justifie des mesures de protection spécifiques conformes au RGPD, bien au-delà d’une simple politique de confidentialité générique.
La structure doit ainsi démontrer, à tout moment et vis-à-vis de la CNIL, qu’elle respecte le principe de responsabilité, ou accountability : documenter chaque traitement, justifier sa finalité, limiter la durée de conservation et prouver que des mesures techniques et organisationnelles adaptées ont été prises.
Comment constituer le registre des traitements de données en EHPAD ?
Le registre des traitements est le document pivot de toute démarche de conformité RGPD en EHPAD, obligatoire pour les organismes traitant des informations sensibles, quelle que soit leur taille.
Ce registre doit recenser chaque traitement mis en œuvre par l’établissement : gestion du dossier de soins, facturation, gestion des ressources humaines, vidéosurveillance des parties communes, logiciel de gestion administrative, ou encore outils de communication avec les familles. Pour chaque traitement, l’EHPAD doit préciser la finalité poursuivie, les catégories d’informations collectées, les destinataires, la durée de conservation et les mesures de sécurité associées.
Dans la pratique, le directeur d’établissement peut s’appuyer sur un tableur structuré ou un logiciel dédié. L’essentiel est que ce registre soit vivant : chaque nouveau logiciel métier, chaque nouvelle prestation externalisée doit y être intégré dès son déploiement. Un registre figé et jamais actualisé constitue l’une des premières failles relevées lors d’un contrôle.
Identifier les traitements à risque
Certaines opérations menées en EHPAD, en raison de leur nature sensible ou de leur ampleur, nécessitent une analyse d’impact relative à la protection des informations personnelles, appelée AIPD, conformément au RGPD. C’est notamment le cas pour les dispositifs de géolocalisation des résidents atteints de troubles cognitifs, les systèmes de vidéosurveillance couplés à de la reconnaissance faciale, ou les outils de télémédecine centralisant un volume important d’informations de santé.
Faut-il désigner un délégué à la protection des données en EHPAD ?
La désignation d’un délégué à la protection des informations personnelles, ou DPO, est obligatoire pour tout EHPAD dès lors que son activité principale implique un traitement à grande échelle d’informations de santé, ce qui concerne la quasi-totalité des établissements médico-sociaux.
Ce délégué peut être un salarié interne formé à la réglementation, ou un prestataire externe mutualisé entre plusieurs structures d’un même groupe ou d’un même territoire.
Cette mutualisation du DPO représente une solution pragmatique pour les établissements de taille modeste, qui n’ont ni les moyens ni le volume d’activité justifiant un poste dédié à temps plein.
Le rôle du délégué dépasse la simple conformité administrative. Il conseille la direction sur les projets impliquant des informations personnelles, sensibilise le personnel aux bonnes pratiques, tient à jour le registre des traitements, et constitue le point de contact officiel avec la CNIL en cas de contrôle ou de réclamation. Son identité et ses coordonnées doivent être communiquées à la CNIL et accessibles aux résidents comme au personnel.
Les compétences attendues d’un DPO en secteur médico-social
Un délégué efficace dans le secteur médico-social combine une connaissance juridique du RGPD et une compréhension fine des spécificités du secteur de l’EHPAD : secret médical, droits des personnes vulnérables, articulation avec le référentiel qualité de la Haute Autorité de Santé. Cette double compétence garantit des recommandations réellement applicables au quotidien des équipes soignantes.
Comment sécuriser les données de santé des résidents ?
 La sécurisation des informations personnelles de santé constitue le volet le plus exigeant du RGPD en EHPAD, car ces informations figurent parmi les catégories les plus protégées par la réglementation européenne.
Sur le plan technique, l’établissement doit mettre en place un contrôle d’accès strict aux dossiers informatisés, avec des identifiants individuels et des niveaux d’habilitation différenciés selon les fonctions : un agent d’entretien n’a pas vocation à consulter le dossier médical d’un résident.
Le chiffrement des informations sensibles, la journalisation des accès et des sauvegardes régulières complètent ce dispositif de sécurité.
Sur le plan organisationnel, chaque prestataire externe intervenant sur des informations personnelles, hébergeur informatique, éditeur de logiciel métier, société de téléassistance, doit être lié par un contrat de sous-traitance conforme à l’article 28 du RGPD, précisant ses propres responsabilités en matière de sécurité et de confidentialité.
La formation du personnel reste un pilier souvent sous-estimé : les équipes doivent connaître les réflexes de base, verrouillage des postes informatiques, non-divulgation d’informations médicales par téléphone sans vérification de l’identité de l’interlocuteur, signalement immédiat de toute anomalie suspectée.
Sans cette sensibilisation continue, les meilleurs dispositifs techniques restent fragiles.
Une violation d’informations personnelles, perte d’un ordinateur portable contenant des dossiers médicaux, piratage du logiciel de gestion, envoi d’un courriel au mauvais destinataire, doit être notifiée à la CNIL dans un délai de soixante-douze heures lorsque cette violation est susceptible d’engendrer un risque pour les droits et libertés des résidents concernés, conformément au RGPD.
Si le risque est élevé, les résidents ou leurs familles doivent également être informés directement.
Comment un résident ou sa famille peut-il exercer ses droits ?
Tout résident, ou son représentant légal lorsque la situation l’exige, dispose de droits garantis par le RGPD en EHPAD : droit d’accès à son dossier, droit de rectification des informations inexactes, droit à la limitation de l’usage de ses données et droit d’opposition lorsque cet usage ne repose pas sur une obligation légale ou contractuelle.
Pour exercer ces droits, la famille ou le résident adresse une demande écrite au délégué à la protection des données ou à la direction de l’établissement, qui dispose d’un délai d’un mois pour répondre, renouvelable une fois en cas de demande complexe.
L’établissement doit vérifier l’identité du demandeur avant de communiquer toute information, afin d’éviter une divulgation à une personne non habilitée.
Ce cadre s’articule avec les droits plus larges reconnus aux résidents par la réglementation EHPAD, notamment via le contrat de séjour et le livret d’accueil, qui doivent désormais intégrer une information claire sur le traitement des données personnelles et les coordonnées du délégué à la protection des données.
La question se pose avec une acuité particulière concernant la diffusion de photographies, un sujet pleinement traité par la page consacrée au droit à l’image en EHPAD, qui détaille les modalités de consentement spécifiques à ce type de traitement.
Quelle politique de confidentialité et quelle documentation mettre en place ?
La politique de confidentialité d’un EHPAD formalise, dans un document accessible aux résidents et aux familles, l’ensemble des engagements pris en matière de protection des informations personnelles, en application du RGPD.
Cette politique doit détailler les finalités des traitements, les bases légales invoquées, les durées de conservation, les destinataires des données et les modalités d’exercice des droits.
Elle gagne à être rédigée dans un langage accessible, loin du jargon juridique, pour que les familles comprennent réellement ce qu’il advient des informations transmises à l’établissement.
Au-delà de ce document public, la structure doit conserver une documentation interne complète conforme au RGPD : le registre des activités menées en EHPAD, les analyses d’impact réalisées, les contrats de sous-traitance, les procédures de gestion des violations d’informations et les preuves de formation du personnel. Cette documentation constitue la preuve tangible de la conformité de l’établissement lors d’un contrôle de la CNIL.
Un plan d’action annuel, piloté par le délégué à la protection des données en lien avec la direction, permet de maintenir cette conformité dans la durée : audit des accès informatiques, mise à jour des contrats de sous-traitance, actualisation du registre à chaque nouveau projet, rappel des bonnes pratiques auprès des équipes nouvellement recrutées.
Quelles sanctions en cas de manquement au RGPD en EHPAD ?
Le non-respect des obligations du RGPD en EHPAD expose l’établissement à des sanctions prononcées par la CNIL, qui peuvent aller d’une simple mise en demeure à une amende administrative, dont le montant est fixé par la CNIL en fonction de la gravité du manquement et de la taille de la structure.
Au-delà de la sanction financière, un manquement avéré porte atteinte à la confiance des familles et peut être relevé lors des évaluations qualité conduites par la Haute Autorité de Santé, la protection des informations personnelles figurant désormais parmi les critères examinés dans le cadre du respect des droits des résidents.
C’est pourquoi la mise en conformité ne doit pas être perçue comme une contrainte ponctuelle, mais comme une démarche continue, intégrée à la culture de l’établissement au même titre que la sécurité des soins ou la bientraitance.
Synthèse : les obligations RGPD en EHPAD pas à pas
Pour un directeur d’établissement, la mise en conformité RGPD en EHPAD peut se structurer en plusieurs étapes successives
- Cartographier l’ensemble des traitements de données existants au sein de l’établissement,
- Constituer et tenir à jour le registre des traitements,
- Désigner un délégué à la protection des données, interne ou mutualisé,
- Sécuriser les accès aux dossiers informatiques et formaliser les contrats avec les sous-traitants,
- Former et sensibiliser régulièrement les équipes aux bonnes pratiques,
- Rédiger une politique de confidentialité claire et l’intégrer au livret d’accueil,
- Mettre en place une procédure de gestion des violations de données,
- Organiser un suivi annuel garantissant la conformité dans la durée.
Cette approche progressive permet à chaque structure, quelle que soit sa taille ou ses moyens, d’assurer une conformité robuste sans bouleverser l’organisation existante. Le respect de ces obligations RGPD en EHPAD protège autant les résidents que l’établissement lui-même, en limitant les risques juridiques et en renforçant la confiance des familles dans la gestion quotidienne des informations qui leur sont confiées.
Comment partager des photos et vidéos des résidents en respectant le RGPD en EHPAD ?
 La protection des données personnelles ne doit pas empêcher les établissements de maintenir un lien régulier avec les familles des résidents.
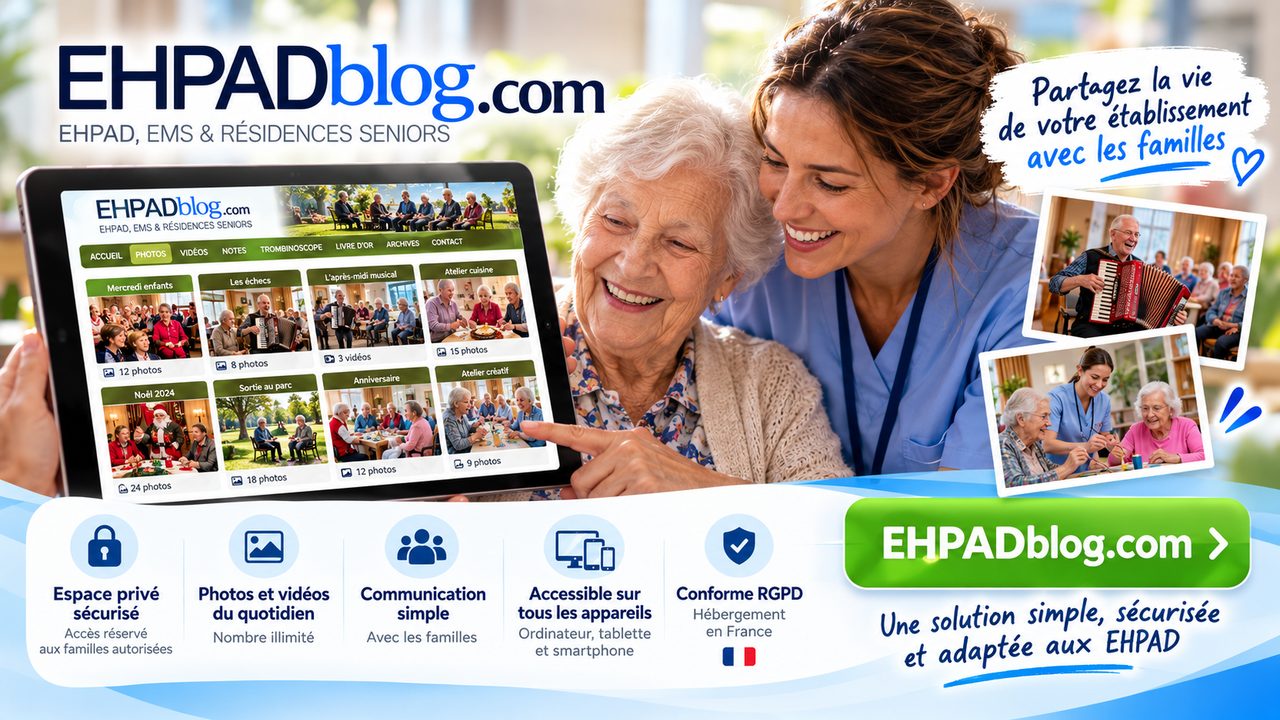
Pour concilier communication, confidentialité et RGPD en EHPAD, il est essentiel de privilégier une solution de partage privée et sécurisée, plutôt que les réseaux sociaux ou les applications de messagerie traditionnelles.
La plateforme EHPADBLOG.COM permet de créer un blog EHPAD privé pour partager des photos, des vidéos, des actualités, des programmes d’animations et des documents avec les proches des résidents, dans un espace exclusivement réservé aux personnes invitées.
Conçue pour les EHPAD, maisons de retraite, résidences seniors et établissements médico-sociaux, cette solution offre plusieurs garanties : accès protégé par invitation et mot de passe, contenus non visibles publiquement, hébergement en France et en Europe, absence de publicité et restrictions de téléchargement des photos et vidéos.
Les familles peuvent consulter les publications depuis un ordinateur, une tablette ou un smartphone, sans aucune inscription ni application à installer. L’établissement conserve la maîtrise des accès et des contenus diffusés, dans le respect des autorisations relatives au droit à l’image des résidents.
Qui est responsable de traitement dans un EHPAD au sens du RGPD ?
C'est l'établissement lui-même, représenté par son directeur, qui est responsable de traitement au sens du RGPD. Il doit décider des finalités et des moyens des traitements de données, et répondre de leur conformité devant la CNIL, même lorsque certaines tâches techniques sont confiées à des prestataires sous-traitants comme un éditeur de logiciel métier ou un hébergeur informatique.
Un EHPAD doit-il nommer un référent RGPD en plus du DPO ?
Non, la réglementation ne prévoit pas de référent distinct du délégué à la protection des données : c'est ce dernier qui centralise le pilotage de la conformité. En revanche, rien n'empêche l'établissement de désigner en interne un relais opérationnel, souvent un cadre de direction, chargé de faire le lien quotidien entre les équipes et le DPO, notamment lorsque celui-ci est mutualisé ou externe.
Les familles peuvent-elles consulter le registre des traitements de l'EHPAD ?
Le registre des traitements est avant tout un document de pilotage interne, destiné à être présenté à la CNIL en cas de contrôle, et non un document public systématiquement communiqué aux familles. Ces dernières doivent toutefois être informées des finalités des traitements qui les concernent via la politique de confidentialité, le contrat de séjour ou le livret d'accueil de l'établissement.
Comment un EHPAD doit-il gérer les données personnelles des bénévoles et intervenants extérieurs ?
Les bénévoles, animateurs ou intervenants extérieurs voient leurs propres données traitées par l'établissement (identité, coordonnées, parfois habilitations d'accès) et doivent en être informés comme tout autre public. Lorsqu'ils accèdent eux-mêmes à des données de résidents, l'EHPAD doit encadrer leur intervention par une charte ou un engagement de confidentialité, et limiter leurs accès aux seules informations nécessaires à leur mission.
Faut-il traiter différemment les données des résidents sous tutelle ou curatelle ?
Oui, lorsque le résident fait l'objet d'une mesure de protection juridique, les droits RGPD (accès, rectification, opposition) peuvent être exercés par son tuteur ou curateur selon l'étendue de la mesure, tout en respectant autant que possible la volonté du résident lui-même. L'établissement doit vérifier le mandat du représentant légal avant toute communication d'informations sensibles.
Autres recherches sur « RGPD en EHPAD »
- RGPD en EHPAD obligations et normes
- Registre des traitements RGPD en EHPAD modèle
- Délégué à la protection des données EHPAD mutualisé
- Sécurisation des données de santé en maison de retraite
- RGPD en EHPAD sanctions CNIL
- Droits des résidents RGPD en EHPAD
- Politique de confidentialité type EHPAD
- Analyse d’impact protection des données EHPAD
- RGPD en EHPAD violation de données que faire
- Contrat de sous-traitance RGPD en EHPAD
En complément : obligations et conformité RGPD en EHPADL’article que j’ai rédigé était déjà complet
